Microsoft ActiveSync Quarantäne aktivieren und somit die Kontrolle bewahren
Unternehmen die Mitarbeitern Mobil PIM also Personal Information Management anbieten wollen, das bedeutet alles an Möglichkeiten die etwa Microsoft Outlook mit E-Mail, Kalender, Kontakte und Aufgaben anbietet, kommen früher oder später an einer Mobile Device Management Lösung (MDM) nicht herum. Die Entscheidung MDM einzusetzen, kann aus unterschiedlichen Gründen erfolgen. Zum einen wäre dort das Thema Support zu nennen, denn so einfach wie es bis dato mit dem BlackBerry Server war, Anwender international einfach und bequem ins Netzwerk einzubinden, umso schwerer machen es dem Admin bzw dem Support, die aktuellen Smartphones mit ihren verschiedenen Plattformen und Oberflächen. Des weiteren ist natürlich das Thema Sicherheit ein mindestens genauso großer Entscheidungsfaktor für die Einführung einer MDM Lösung im Unternehmen.
Jetzt kommt auf einmal die IT Abteilung der her und führt eine MDM Lösung ein und ist der Meinung sie könnte den Anwender kontrollieren bzw. der Anwender glaubt er werde kontrolliert und genau an diesem Punkt wird er sehr erfinderisch. Aus der Vergangenheit ist vielen Anwendern eventuell in noch vorhandenen Supportdokumenten die manuelle Einrichtung des Exchange Accounts auf dem mobilen Endgerät bekannt. Was spricht also dagegen, noch ein paar Geräte und am besten sogar noch private Geräte mit dem Exchange Account zu verknüpfen, ohne dass die IT Abteilung davon Wind bekommt.
In dieser Situation, können noch so viele Hinweise E-Mails seitens der IT Abteilung an die Anwender geschickt werden, in der zwar klar und deutlich formuliert wird, dass ein verwenden einer nicht gemanagten Verbindung zum Exchange Konto nicht erlaubt ist, der Anwender wird dies in der Regel gepflegt ignorieren und es entsteht ein Katz und Maus „Spiel“ zwischen dem Anwender und dem Admin.
Die Lösung zu dem Problem ist die Einführung der ActiveSync Quarantänefunktion vom Microsoft Exchange Server via Exchange Control Panel (ECP). Frank Carius beschreibt es auf seiner Seite msxfaq.de so passend, das dem nichts mehr hinzuzufügen ist. „Seit Exchange 2010 gibt es schon die Quarantäne für ActiveSync und Seit SP1 gibt es sogar die Steuerung über das Exchange Control Panel (ECP). Trotzdem scheinen die meisten Administratoren diesen neuen Weg der Clientidentifizierung noch gar nicht zu kennen oder scheuen die Umsetzung“ So recht hat der gute Mann.
Stellen wir uns also folgende Ausgangssituation vor:
Im Unternehmen wird eine MDM Lösung eingesetzt, aber die Anwender versuchen diese mit der Einrichtung manueller Microsoft Exchange Konten auf ihren teilweise privaten mobilen Endgeräten zu umgehen. Dazu sollte ein so genannter Ist-Zustand hergestellt werden, indem zu dem Einführungszeitpunkt der Quarantäne auf dem Microsoft Exchange Server, nur die Geräte eine aktive ActiveSync Partnerschaft besitzen, welche seitens der IT Abteilung auch dazu berechtigt wurden.
Die aktiven ActiveSync Partnerschaften lassen sich mit dem folgenden Befehl aus der Microsoft Exchange PowerShell in eine CSV Datei exportieren und mit den berechtigten Geräten abgleichen.
„c:tempreport.csv“ definiert hierbei den Speicherort und den Namen der CSV Datei
Die unberechtigten ActiveSync Partnerschaften kann man dann bequem über die Microsoft Management Console löschen und danach wird erneut die Microsoft Exchange PowerShell als Administrator gestartet um die bestehenden genehmigten Geräte zu berechtigen. Dieses wird am einfachsten mit einem vorgefertigten PowerShell Script von Frank Carius durchgeführt. Dank dieses Scrips wird nämlich auf die Informationsnachricht an den Anwender verzichtet, indem er darüber informiert wird, dass sich sein Gerät in der Quarantäne befindet und durch den Administrator zur Verwendung der Microsoft Exchange Partnerschaft freigeschaltet werden muss. Dieses würde bei den Anwendern die bereits über eine erlaubte Partnerschaft verfügen, nur zu Missverständnissen führen und gilt daher dringlichst zu vermeiden . Um ein PowerShell Script ausführen zu können, muss gegebenenfalls der Exchange Server via PowerShell Console mit folgendem Befehl noch freigeschaltet werden:
Set-ExecutionPolicy Unrestricted
Dieses kleine Powershell-Skript unterstützt die Migration einer Exchange ActiveSync Umgebung von einer Konfiguration ohne Quarantäne zur Quarantäne. Sobald nämlich die Quarantäne eingeschaltet wird, werden alle Geräte erst einmal ausgesperrt und sind durch den Administrator dann wieder frei zu schalten und über diesen Zustand wird der Anwender vom Exchange Server via E-Mail informiert.
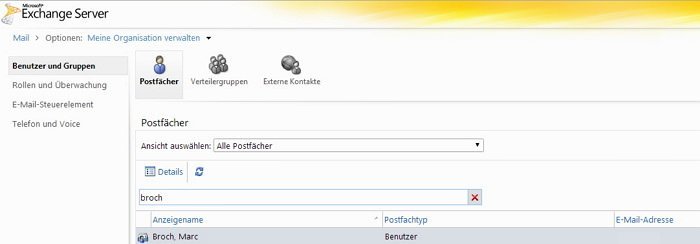
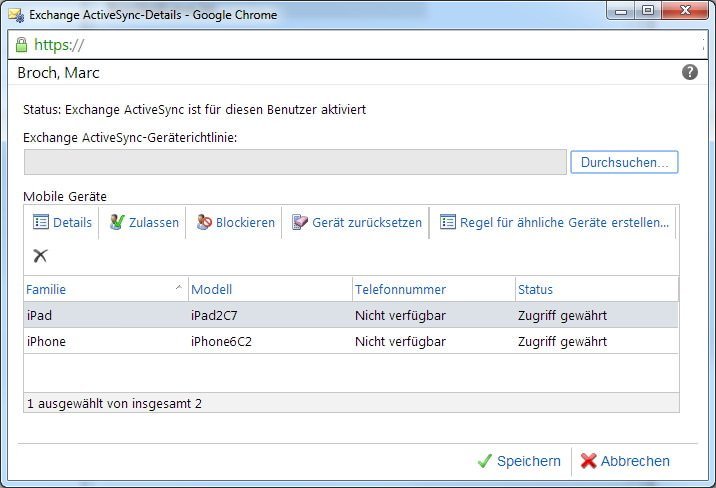
Die Zukunft sieht jetzt rosig aus, denn sollte sich ein Gerät unberechtigt mit dem Microsoft Exchange Server verbinden, erhält der Administrator eine E-Mail über diesen Vorgang, in der er durch direktes öffnen des Gerätekontos das gesperrte Gerät aus der Quarantäne befreien kann.
Auf Wunsch lassen sich auch Geräte Familien (etwa alle Android Geräte) aussperren, oder erlauben bzw. man kann es sogar auf einzelne Geräte genauer gesagt Modell herunterbrechen, wenn dieses gewünscht ist.
Wer die Berechtigung Geräte aus der Quarantäne zu nehmen, den Zugriff nachträglich zu verweigern, einen Remote-Wipe durchzuführen usw. an den Help Desk auslagen möchte, muss die Kollegen nur in die bereits vorhandene Microsoft Exchange Security Group „Help Desk“ einfügen. Die Gruppe selber muss selber aber Mitglied der Rolle/Gruppe „Organization Client Access sein“ und dann klappt es wunderbar.Delegierung der Geräteverwaltung
Das könnte dich auch interessieren
Homematic Wired RS485 Bus Fehler an CCU3… 1. April 2026 Homematic CCU3 mit angeschlossenen Wired-Geräten und RS485-Bus-Diagnose-Tools Homematic Wired RS485 Bus Fehler an CCU3 diagnostizieren ist ein kritisches Problem, das…
Proxmox VM USB-Passthrough Error Code 43 -… 31. März 2026 Proxmox USB-Passthrough Error Code 43 – Typische Server-Konfiguration mit USB-Geräten und auftretenden Fehlersymbolen Error Code 43 bei USB-Passthrough in Proxmox…
Homematic CCU3 VLAN-Konfiguration: Geräte nicht… 3. April 2026 Homematic CCU3 zeigt nach VLAN-Segmentierung mehrere Geräte als nicht erreichbar an Die Homematic CCU3 VLAN-Konfiguration bringt oft ein Problem mit…
KNX ETS VLAN-Konfiguration: IP-Router nicht… 4. April 2026 Professioneller KNX ETS Arbeitsplatz mit VLAN-segmentierter Netzwerk-Infrastruktur und IP-Router KNX ETS VLAN-Konfiguration scheitert systematisch, wenn IP-Router über VLAN-Grenzen hinweg nicht…
Smart Home Sicherheitssystem für Einsteiger ohne… 6. April 2026 KI-generiert: Dieser Artikel und seine Abbildungen wurden von einem KI-System erstellt. Mehr dazu Professionelles Smart Home Sicherheitssystem Dashboard mit Live-Kamera-Feeds…
TrueNAS iSCSI Target als Proxmox Storage Backend… 3. April 2026 Professionelle TrueNAS iSCSI Target Konfiguration für Proxmox Storage Backend mit optimaler Netzwerk-Performance WICHTIG: Erstelle vor jeder Konfigurationsänderung ein vollständiges Backup…
https://technikkram.net/wp-content/uploads/2015/02/img6.jpg2181000Marc Brochhttps://technikkram.net/wp-content/uploads/2019/05/technikkram_transparent.pngMarc Broch2013-04-26 23:36:582016-09-12 16:44:59Microsoft ActiveSync Quarantäne aktivieren und somit die Kontrolle bewahren
0Kommentare
Hinterlasse einen Kommentar
An der Diskussion beteiligen? Hinterlasse uns deinen Kommentar!
Sie sehen gerade einen Platzhalterinhalt von Turnstile. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Vimeo. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von YouTube. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Facebook. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Instagram. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von X. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Hinterlasse einen Kommentar
An der Diskussion beteiligen?Hinterlasse uns deinen Kommentar!